Scroll to top
es en

Seguridad de la Información

Ciberseguridad y Privacidad de Datos

Proteger la información de nuestros clientes, colaboradores y socios es un compromiso fundamental que forma parte de nuestra operación diaria.

En Fibra Shop, gestionamos la ciberseguridad bajo un enfoque integral que prioriza la confidencialidad, integridad y disponibilidad de los datos, mediante la implementación de controles, políticas y mecanismos de supervisión alineados con mejores prácticas internacionales.

La gestión de la ciberseguridad se encuentra integrada dentro de nuestro marco de gobierno corporativo, con supervisión a nivel Consejo y alineación con la Dirección de Finanzas, lo que asegura su incorporación en los procesos de control interno y gestión de riesgos. Este modelo permite una adecuada toma de decisiones y una respuesta oportuna ante riesgos tecnológicos emergentes.

Contamos con una estructura organizacional especializada en tecnologías de la información y seguridad, integrada por perfiles con experiencia técnica y operativa, así como por un esquema de apoyo externo bajo un modelo de CISO as a Service, que fortalece la identificación, evaluación y mitigación de riesgos de ciberseguridad, en línea con estándares internacionales. El área de Tecnologías de la Información está conformada por:

  • Oscar Valdez: Licenciado en sistemas de computación y Maestría en Ingeniería en Sistemas.
  • Rogelio Moro: Ingeniero en comunicaciones y electrónica con especialidad en computación.
  • Daniel Ramírez: Ingeniero en sistemas.
  • Rodrigo Sánchez: Técnico de soporte TI.

En el año 2025, no se recibieron reclamaciones fundamentadas por violaciones a la privacidad de datos ni se registraron incidentes de filtración, robo o pérdida de información de clientes, lo que refleja la efectividad de los controles implementados en esta materia.

Protección de Accesos

Antivirus

Contrafuegos Digital

Redundancia y Seguridad de la Red

Protección de Ciberataques

Monitoreo Constante

Respaldo de Información

Equipo Capacitado

Marco normativo y políticas de seguridad

Nuestra gestión se sustenta en un marco normativo interno que establece lineamientos claros para la protección de la información, entre los que destacan:
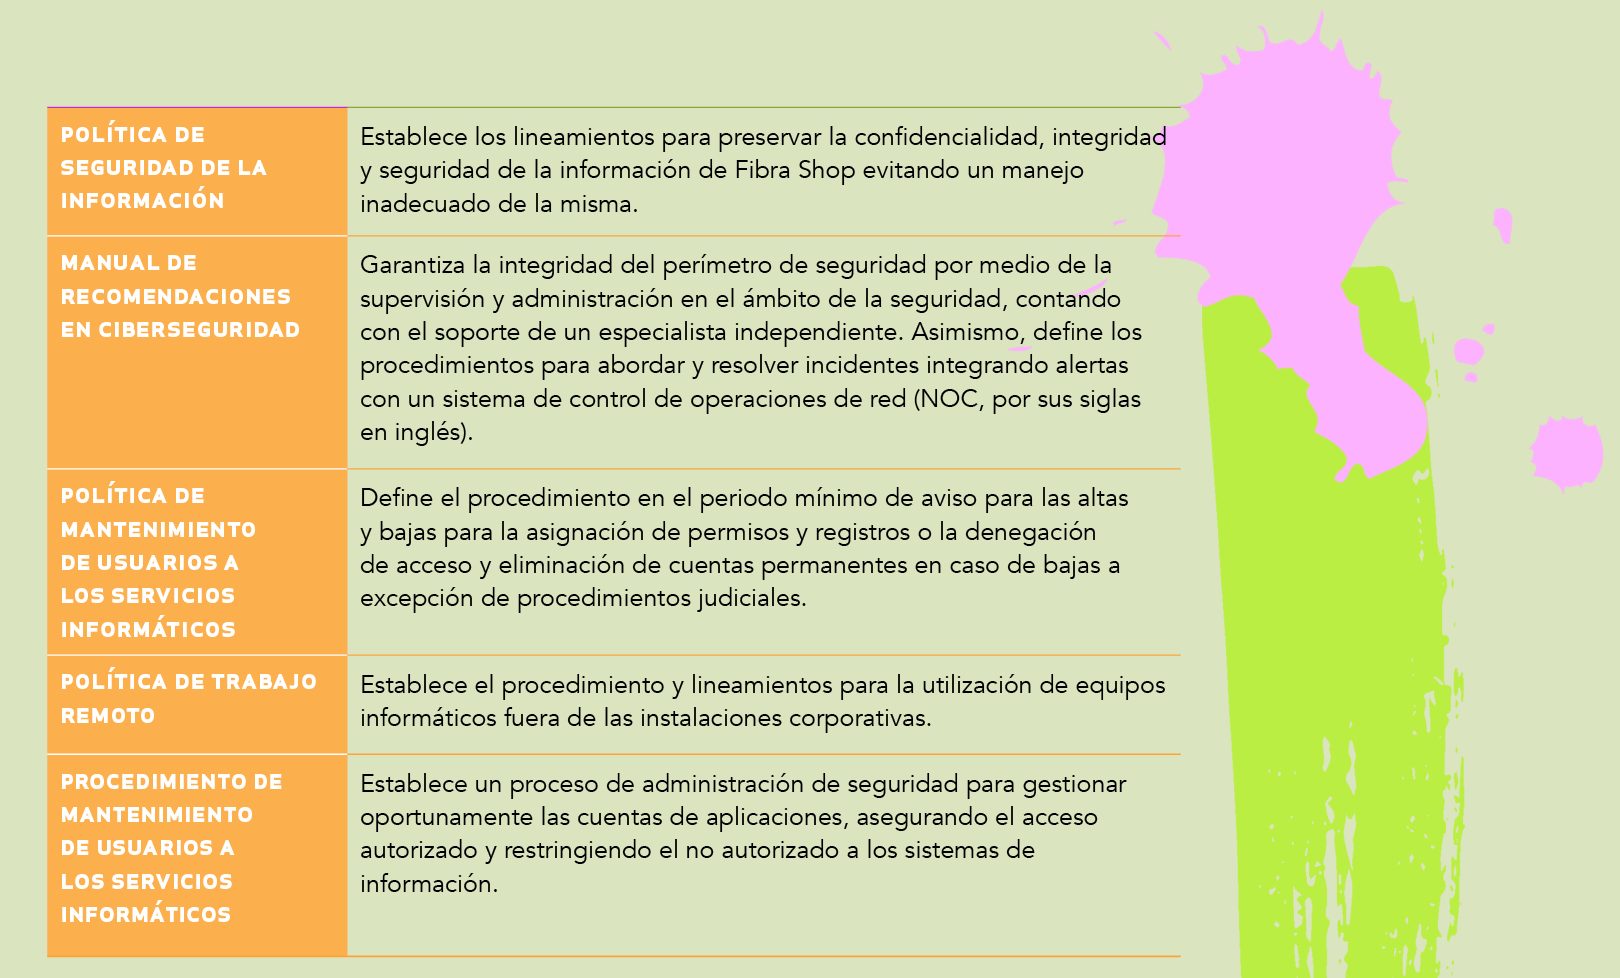
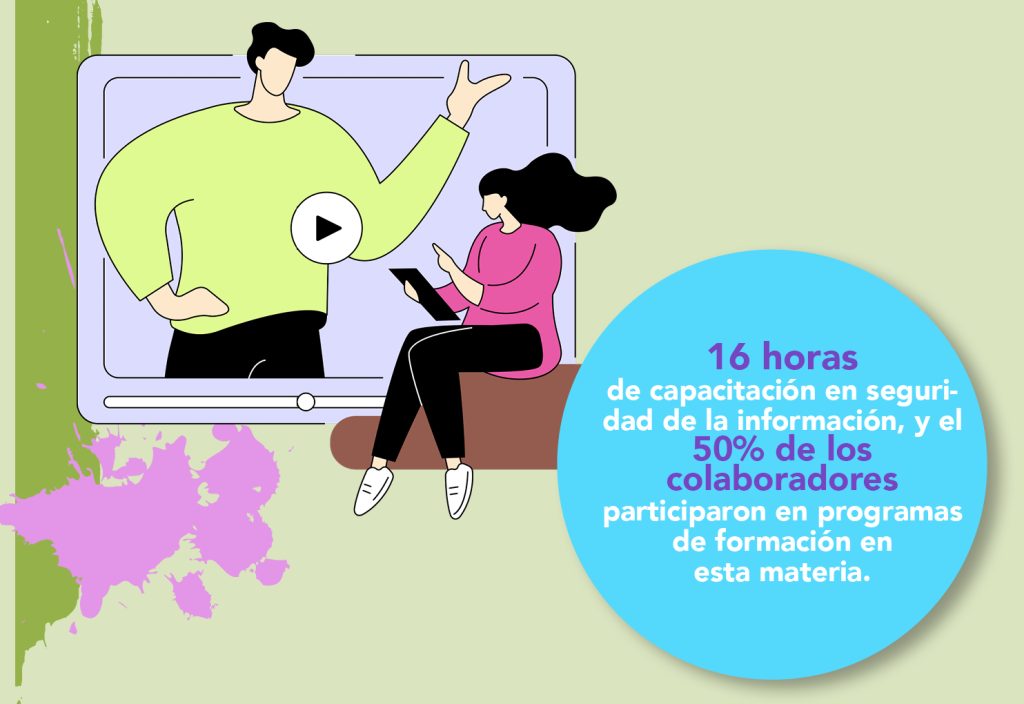
Capacitación en seguridad de la información:

La capacitación y concientización en seguridad de la información constituyen un pilar clave de nuestra estrategia. Durante 2025, implementamos un programa integral de formación dirigido tanto a usuarios finales como a personal especializado, abordando temas como:

  • Prevención de riesgos de phishing y amenazas cibernéticas.
  • Fortalecimiento de capacidades técnicas en seguridad.
  • Desarrollo de habilidades en arquitectura y gestión de ciberseguridad.
  • Integración de seguridad en procesos de desarrollo tecnológico.
  • Análisis de brechas y adopción de estándares internacionales.
Continuidad operativa y resiliencia tecnológica

Como parte de nuestra estrategia de fortalecimiento, durante 2025 implementamos diversas acciones orientadas a robustecer nuestra infraestructura tecnológica y garantizar la continuidad operativa, entre las que destacan:

  • Implementación de respaldos automatizados de información crítica.
  • Redundancia en enlaces de comunicación para asegurar la conectividad.
  • Adopción de esquemas de recuperación ante desastres (Disaster Recovery as a Service).
  • Sustitución y modernización de infraestructura tecnológica clave.
  • Implementación de sistemas de alimentación ininterrumpida (UPS).
  • Optimización de condiciones ambientales en centros de datos.

Este enfoque se complementa con la implementación progresiva de planes de continuidad del negocio y respuesta a incidentes, los cuales se encuentran en proceso de formalización y actualización, con el objetivo de evolucionar hacia un modelo más robusto que incluya protocolos documentados, pruebas periódicas y mecanismos de mejora continua.

Gestión de Riesgos y evaluaciones de seguridad

En materia de gestión de riesgos, realizamos análisis periódicos de vulnerabilidades con frecuencia semestral, con el objetivo de:

  • Identificar debilidades en la infraestructura tecnológica.
  • Evaluar el nivel de exposición a riesgos de ciberseguridad.
  • Priorizar acciones correctivas y de mitigación.
  • Fortalecer continuamente la postura de seguridad.

Los resultados de estos análisis se utilizan como insumo para la toma de decisiones y la mejora de los controles existentes, bajo un enfoque preventivo y proactivo.

Adicionalmente, se han llevado a cabo evaluaciones externas independientes sobre la infraestructura tecnológica y los controles de seguridad de la información, con el apoyo de especialistas en ciberseguridad. Estas evaluaciones permiten identificar vulnerabilidades, evaluar la efectividad de los controles existentes y definir acciones de mejora.

Si bien actualmente no contamos con una certificación formal bajo estándares como ISO 27001, la organización se encuentra avanzando en un proceso de alineación progresiva con mejores prácticas internacionales.

En cuanto a mecanismos de supervisión, Fibra Shop cuenta con procesos de auditoría interna que revisan periódicamente el cumplimiento de controles, así como con la supervisión del Comité de Auditoría, que da seguimiento a los riesgos y controles relevantes en materia tecnológica. Este modelo se complementa con evaluaciones periódicas de vulnerabilidades, lo que permite fortalecer la gestión integral de riesgos.